28 października 2026 r. WordPress wydał wersję 7.1.4 z poprawką luki, którą przestępcy zaczęli atakować jeszcze tego samego dnia. Ta luka w WordPressie tkwi w samym mechanizmie aktualizacji, więc strona jest narażona także w czasie instalowania poprawki. Wyjaśniamy, kogo dotyczy problem, jak bezpiecznie zaktualizować stronę lub sklep na WooCommerce i jak sprawdzić, czy ktoś się nie włamał.
Spis treści
- Co się stało: luka w aktualizatorze WordPressa
- Kogo dotyczy i która wersja zawiera poprawkę
- Dlaczego „mam automatyczne aktualizacje” nie zawsze wystarcza
- Wtyczki atakowane w 2026 r.
- Jak sprawdzić wersję WordPressa i oznaki włamania
- Co zrobić krok po kroku
- Checklista bezpieczeństwa WordPressa
- Jak Creovo może pomóc
- Najczęściej zadawane pytania
Co się stało: luka w aktualizatorze WordPressa
W skrócie: jeśli Twoja strona działa na WordPressie w wersji od 4.7 do 7.1.3, zaktualizuj ją do najnowszej wersji. 18 listopada 2026 r. była to 7.1.5. Przed aktualizacją poproś hosting lub administratora o zablokowanie publicznego dostępu do katalogu wp-content/upgrade/. Potem sprawdź listę administratorów i pliki na serwerze.
Luka CVE-2026-119977 ma ocenę CVSS 8.1, czyli wysoką. Zgłosił ją Umut Bayram z Picus Security. To tzw. race condition, czyli wyścig z czasem. Podczas aktualizacji WordPress rozpakowuje nową wersję do katalogu wp-content/upgrade/. Do wersji 7.1.3 ten katalog miał przewidywalną nazwę, a serwer zwykle pozwalał na dostęp do niego z internetu.
Paczka zawiera instalator, który nie wymaga logowania. Według Picus Security atakujący, który trafi w te kilka chwil, może podłączyć tymczasową kopię do własnej bazy i wykonać kod PHP na serwerze, np. utworzyć konto administratora i wgrać własną wtyczkę.
Atak jest trudny technicznie, ale przestępcy próbują go na masową skalę:
- 28 października ukazał się WordPress 7.1.4 z poprawką. Według Wordfence próby ataków zaczęły się tego samego dnia.
- 30 października Wordfence zablokował ponad 74 tys. prób w ciągu jednego dnia.
- 3 listopada amerykańska agencja CISA dodała lukę do katalogu Known Exploited Vulnerabilities (KEV), czyli listy luk potwierdzonych jako wykorzystywane w atakach. Agencje federalne USA miały ją załatać do 6 listopada.
- Do 5 listopada Wordfence zablokował łącznie ponad 240 tys. prób.
Wordfence zaznacza, że zablokowane próby to nie udane włamania. Pokazują jednak, że boty szukają stron w trakcie aktualizacji.
Kogo dotyczy i która wersja zawiera poprawkę
Według WordPress.org i trackera Debiana podatne są wersje od 4.7 do 7.1.3. Według Picus Security wersje od 2.7 do 4.6 też mają ten błąd, ale nie dostały poprawki. Poprawkę zawiera WordPress 7.1.4 i odpowiadające mu wydania ze starszych gałęzi, opublikowane tego samego dnia.
| Gałąź | Wersja z poprawką CVE-2026-119977 (28.10.2026) | Najnowsza wersja z poprawkami (18.11.2026) |
|---|---|---|
| 7.1 | 7.1.4 | 7.1.5 |
| 7.0 | 7.0.8 | 7.0.9 |
| 6.9 | 6.9.11 | 6.9.12 |
| 6.8 | 6.8.12 | 6.8.13 |
| 6.7 | 6.7.11 | 6.7.12 |
| 6.6 | 6.6.11 | 6.6.12 |
| 6.5 | 6.5.14 | 6.5.15 |
| 6.4 | 6.4.14 | 6.4.15 |
| 5.9–6.3 | 5.9.20–6.3.14 | 5.9.21–6.3.15 |
| 5.0–5.8 | 5.0.31–5.8.19 | 5.0.32–5.8.20 |
| 4.7–4.9 | 4.7.39–4.9.35 | 4.7.40–4.9.36 |
| 4.6 i starsze | brak poprawki | brak poprawek |
18 listopada ukazał się WordPress 7.1.5, który łata kolejnych 20 problemów. Jeden z nich może prowadzić do zdalnego wykonania kodu. Dlatego celem nie jest już 7.1.4, tylko najnowsza wersja Twojej gałęzi.
WordPress przypomina, że aktywnie wspierana jest wyłącznie najnowsza wersja. Według danych z 29 października 34,6% instalacji działało na gałęziach od 4.7 do 7.0. Jeśli Twoja strona jest w tej grupie, zaplanuj przejście na 7.1.
Dlaczego „mam automatyczne aktualizacje” nie zawsze wystarcza
Automatyczne aktualizacje warto mieć włączone, ale mają trzy ograniczenia.
1. Okno w trakcie aktualizacji
Aktualizacja przebiega w dwóch krokach. Pierwszy krok, czyli rozpakowanie paczki, wykonuje stary aktualizator, który jest już zainstalowany na stronie. Dopiero potem kod nowej wersji kopiuje pliki na miejsce. Według Picus Security losowa nazwa katalogu i inne zabezpieczenia z 7.1.4 nie chronią więc aktualizacji, która je instaluje. Samo kliknięcie „Aktualizuj teraz” na niezałatanej stronie zostawia otwarte ostatnie okno ataku.
Automatyczna aktualizacja działa tak samo. Dlatego blokadę katalogu wp-content/upgrade/ trzeba ustawić przed aktualizacją. Dobra wiadomość: kolejne aktualizacje, np. z 7.1.4 do 7.1.5, wykonuje już poprawiony aktualizator z losową nazwą katalogu.
2. Wtyczki premium spoza repozytorium
Automatyczne aktualizacje z WordPress.org obejmują rdzeń i wtyczki z oficjalnego repozytorium. Wtyczki kupione w Envato Market (CodeCanyon) albo u producenta zwykle aktualizują się dopiero po wpisaniu klucza licencji albo ręcznie. Gdy licencja wygasła, strona może latami działać na wersji z luką.
3. Porzucone wtyczki i motywy
Wtyczka, której autor przestał ją rozwijać, nie dostanie poprawki. Wyłączone, ale nieusunięte wtyczki i motywy też zostają na serwerze i mogą zostać zaatakowane.
Wtyczki atakowane w 2026 r.
Wcześniej w tym roku przestępcy atakowali też popularne wtyczki:
- Everest Forms Pro (CVE-2026-3300, CVSS 9.8). Luka w polu kalkulacji pozwalała bez logowania wykonać kod PHP na stronie. Według SecurityWeek wtyczka działa na ponad 100 tys. stron. Poprawka 1.9.13 wyszła w marcu, ataki ruszyły 13 kwietnia, a większość z ponad 29 tys. zablokowanych prób miała utworzyć administratora „diksimarina”.
- WP Maps Pro (CVE-2026-8732). Wersje do 6.1.0 pozwalały bez logowania utworzyć konto administratora. Według BleepingComputer ma ponad 15,8 tys. sprzedaży w Envato Market. Poprawka 6.1.1 wyszła 20 maja, a Defiant (twórca Wordfence) zablokował ponad 3,6 tys. prób w ciągu doby.
- Wtyczki BdThemes (m.in. Element Pack, Prime Slider). W sierpniu przestępcy podmienili dane pobierane przez wtyczki z serwera producenta. Kod uruchamiał się w przeglądarce zalogowanego administratora, tworzył ukryte konta administratorów i instalował webshell, czyli plik dający zdalny dostęp do serwera. Pliki wtyczek się nie zmieniły, więc aktualizacja nie mogła pomóc.
- Forminator (CVE-2026-15748, CVSS 9.8). Krytyczna luka w przesyłaniu plików, łatana w wersji 1.56.2 z 31 lipca. Wtyczka ma ponad 600 tys. instalacji, więc warto sprawdzić jej wersję.
Każda wtyczka to dodatkowe ryzyko, a płatne wymagają takiej samej kontroli jak darmowe.
Jak sprawdzić wersję WordPressa i oznaki włamania
Wersję sprawdzisz w panelu: Kokpit → Aktualizacje albo Narzędzia → Zdrowie witryny → Informacje. Na serwerze pokaże ją polecenie wp core version.
Oznaki włamania, które warto przejrzeć:
- Nowi administratorzy. Użytkownicy → filtr „Administrator”. Każde nieznane konto to sygnał alarmowy. Pamiętaj, że po ataku na BdThemes konta były ukrywane na liście, więc pewniejszy jest wgląd w bazę danych.
- Nieznane wtyczki i pliki. Wtyczki, których nikt nie instalował, i pliki PHP w
wp-content/uploads/lubwp-content/upgrade/. Poleceniewp core verify-checksumsporównuje pliki rdzenia z oryginałem. - Ślady w logach serwera. Zapytania do
setup-config.phpw kataloguwp-content/upgrade/, zwłaszcza zakończone kodem 200. Logi udostępnia hosting. - Przekierowania. Strona otwiera się normalnie, ale wejście z Google albo z telefonu przenosi na obcą stronę.
- Spam w Google. Wpisz w wyszukiwarkę
site:twojadomena.pli przejrzyj wyniki. Obce frazy (kasyna, leki, podróbki), strony po japońsku albo tysiące nowych adresów to typowy objaw infekcji spamem SEO. Sprawdź też Google Search Console: zakładki „Bezpieczeństwo i ręczne działania” oraz „Strony”.
Co zrobić krok po kroku
- Zrób kopię zapasową plików i bazy danych i zapisz ją poza serwerem.
- Zablokuj dostęp do
wp-content/upgrade/z internetu. Blokadę ustawia się w konfiguracji serwera (Nginx, Apache) albo regułą w głównym pliku.htaccess, nie w samym katalogu, bo stary aktualizator go czyści. Adrestwojadomena.pl/wp-content/upgrade/powinien zwracać błąd 403. Na hostingu współdzielonym poproś o to pomoc techniczną. - Zaktualizuj rdzeń w spokojnej porze, gdy ruch jest najmniejszy, np. wcześnie rano. Polecenie
wp core updatew WP-CLI używa tego samego aktualizatora, więc też wymaga wcześniejszej blokady z kroku 2. Alternatywą jest ręczna podmiana plików przez administratora, z rozpakowaniem paczki poza katalogiem strony. - Włącz zaporę aplikacji (WAF), np. Wordfence, albo zaporę po stronie hostingu lub Cloudflare. Patchstack zwraca uwagę, że przy tej konkretnej luce zapora działająca wewnątrz WordPressa nie zablokuje ataku, więc blokada z kroku 2 jest ważniejsza.
- Zaktualizuj wtyczki premium: sprawdź licencje i wgraj aktualne wersje.
- Usuń nieużywane wtyczki i motywy, także wyłączone. Zostaw jeden domyślny motyw WordPressa jako awaryjny.
- Przejrzyj konta. Usuń zbędnych administratorów, obniż zbędne uprawnienia i zmień hasła.
- Włącz logowanie dwuskładnikowe (2FA) dla wszystkich kont z dostępem do panelu.
- Sprawdź stronę po aktualizacji: koszyk, płatności, formularze i maile z zamówień w WooCommerce.
Jeśli znajdziesz ślady włamania, sama aktualizacja nie wystarczy. Trzeba przywrócić czyste pliki, usunąć obce konta i pliki, zmienić hasła do bazy danych, panelu i FTP, a po usunięciu spamu poprosić Google o ponowne sprawdzenie strony w Search Console.
Checklista bezpieczeństwa WordPressa
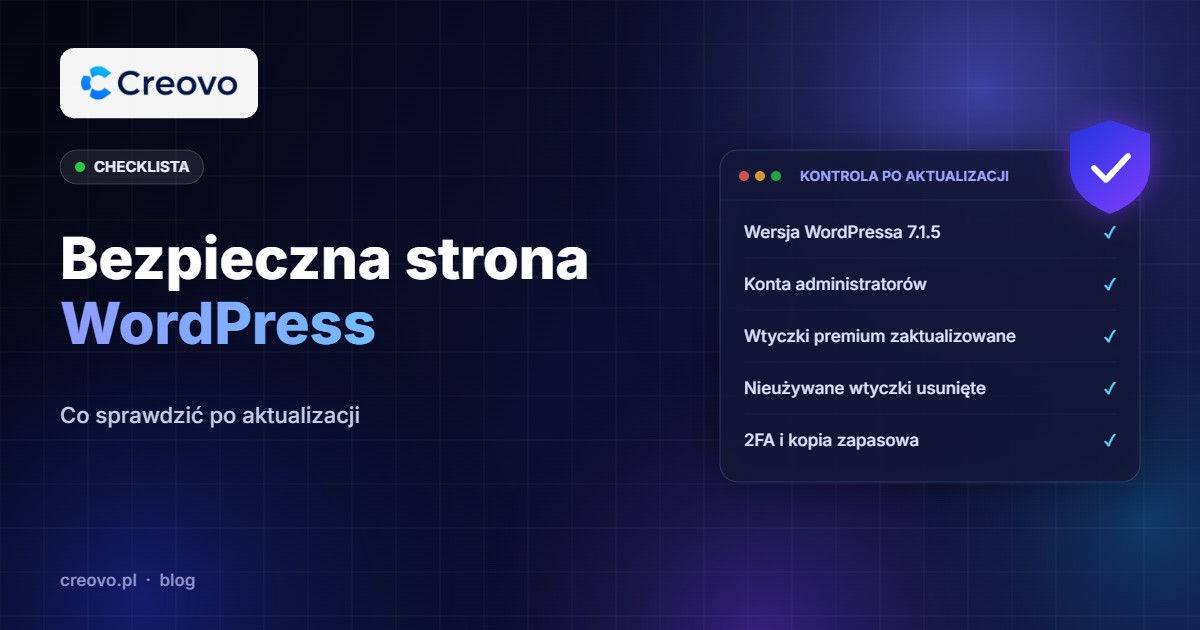
- ✅ Wersja WordPressa to 7.1.5 albo najnowsze wydanie Twojej gałęzi.
- ✅ Adres
/wp-content/upgrade/zwraca błąd 403. - ✅ Kopia zapasowa plików i bazy istnieje poza serwerem i była sprawdzona.
- ✅ Wszystkie wtyczki i motywy, także premium, są w aktualnych wersjach.
- ✅ Licencje wtyczek premium są aktywne albo wiesz, kto je aktualizuje.
- ✅ Nieużywane wtyczki i motywy są usunięte, nie tylko wyłączone.
- ✅ Lista administratorów zawiera wyłącznie znane osoby.
- ✅ Wszystkie konta z dostępem do panelu mają 2FA.
- ✅ Działa zapora (WAF) na poziomie serwera lub usługi zewnętrznej.
- ✅ Wynik
site:twojadomena.plw Google nie zawiera obcych treści. - ✅ Search Console nie pokazuje problemów z bezpieczeństwem.
Jak Creovo może pomóc
Na co dzień opiekujemy się stronami na WordPressie i sklepami na WooCommerce. Przy tej luce możemy pomóc tak:
- Przegląd bezpieczeństwa WordPress/WooCommerce. Sprawdzamy wersję rdzenia, wtyczki (także premium i porzucone), konta administratorów, konfigurację serwera i oznaki infekcji.
- Bezpieczne aktualizacje. Najpierw robimy kopię, potem blokujemy katalog aktualizacji, aktualizujemy i testujemy koszyk, płatności oraz formularze.
- Czyszczenie po włamaniu. Usuwamy złośliwy kod i obce konta, zmieniamy dostępy i zgłaszamy stronę do ponownej weryfikacji w Google. Jeśli infekcja spamem SEO obniżyła pozycje, audyt SEO pokaże, co trzeba odbudować.
- Stała opieka techniczna z monitoringiem od 399 zł netto miesięcznie. Pilnujemy aktualizacji, kopii i dostępności strony. Koszty opisaliśmy w tekście o opiece technicznej sklepu internetowego.
Gdy strona stoi na nieaktualnym motywie albo jest przeładowana wtyczkami, czasem taniej wychodzi nowa strona WWW niż łatanie starej. Jeśli rozważasz zmianę platformy sklepu, przeczytaj nasze porównanie Shopera i WooCommerce. Masz pytanie albo podejrzewasz włamanie? Napisz do nas.
Sprawdź opiekę techniczną WordPress i WooCommerce →
Najczęściej zadawane pytania
Która wersja WordPressa usuwa lukę CVE-2026-119977?
Poprawka jest w WordPressie 7.1.4 z 28 października 2026 r. i w wydaniach dla starszych gałęzi, od 7.0.8 do 4.7.39. 18 listopada ukazał się WordPress 7.1.5 z kolejnymi poprawkami, więc warto od razu przejść na najnowszą wersję.
Mam włączone automatyczne aktualizacje. Czy jestem bezpieczny?
Automatyczne aktualizacje chronią przed luką CVE-2026-119977 tylko częściowo. Zainstalują poprawkę, ale pierwszy krok aktualizacji wykonuje jeszcze stary, podatny aktualizator. Przed aktualizacją warto zablokować dostęp do katalogu wp-content/upgrade/, a po niej sprawdzić listę administratorów. Automatyczne aktualizacje zwykle nie obejmują też wtyczek premium bez aktywnej licencji.
Czy aktualizacja przez WP-CLI omija problem?
Aktualizacja przez WP-CLI nie omija luki CVE-2026-119977. Według Picus Security polecenie wp core update korzysta z tego samego aktualizatora i rozpakowuje pliki do tego samego katalogu. Przed aktualizacją trzeba zablokować dostęp do wp-content/upgrade/ albo podmienić pliki ręcznie.
Jak sprawdzić, czy moja strona została zhakowana?
Oznaki włamania na stronę WordPress to przede wszystkim nieznane konta administratorów, obce wtyczki i pliki PHP w katalogach uploads i upgrade. Wpisz w Google site:twojadomena.pl i poszukaj obcych treści. Sprawdź też Search Console i logi serwera pod kątem zapytań do setup-config.php. Jeśli coś się nie zgadza, nie usuwaj niczego na ślepo, tylko zabezpiecz kopię i poproś o pomoc.
Czy luka dotyczy sklepów na WooCommerce?
Luka CVE-2026-119977 dotyczy także sklepów na WooCommerce. WooCommerce to wtyczka do WordPressa, więc luka w rdzeniu dotyczy każdego sklepu działającego na WordPressie od 4.7 do 7.1.3. Po aktualizacji sprawdź koszyk, płatności i powiadomienia o zamówieniach.
Stan na 22 listopada 2026 r. Wersje i zalecenia mogą się zmienić. Aktualne informacje znajdziesz na stronie wydań WordPress.org.